产品与架构

Knoedge 企业全域智能网络

Knoedge 以奇点大爆炸为顶层方法论,以 IaaS+ 为体系底座,由奇点平面(Hypernet + AuthCahn)统一管控。Krypeo 构建一体化自治可信 Mesh,承载站点、多云与边缘互联;Krypeo Client 提供终端可信接入;EiPlatform 编排企业能力,EiBox 为员工与业务角色提供智能工作胶囊。四层六位一体贯通,网络接入、会话访问、能力调用全程受控并留痕。

查看组网方案

架构分层

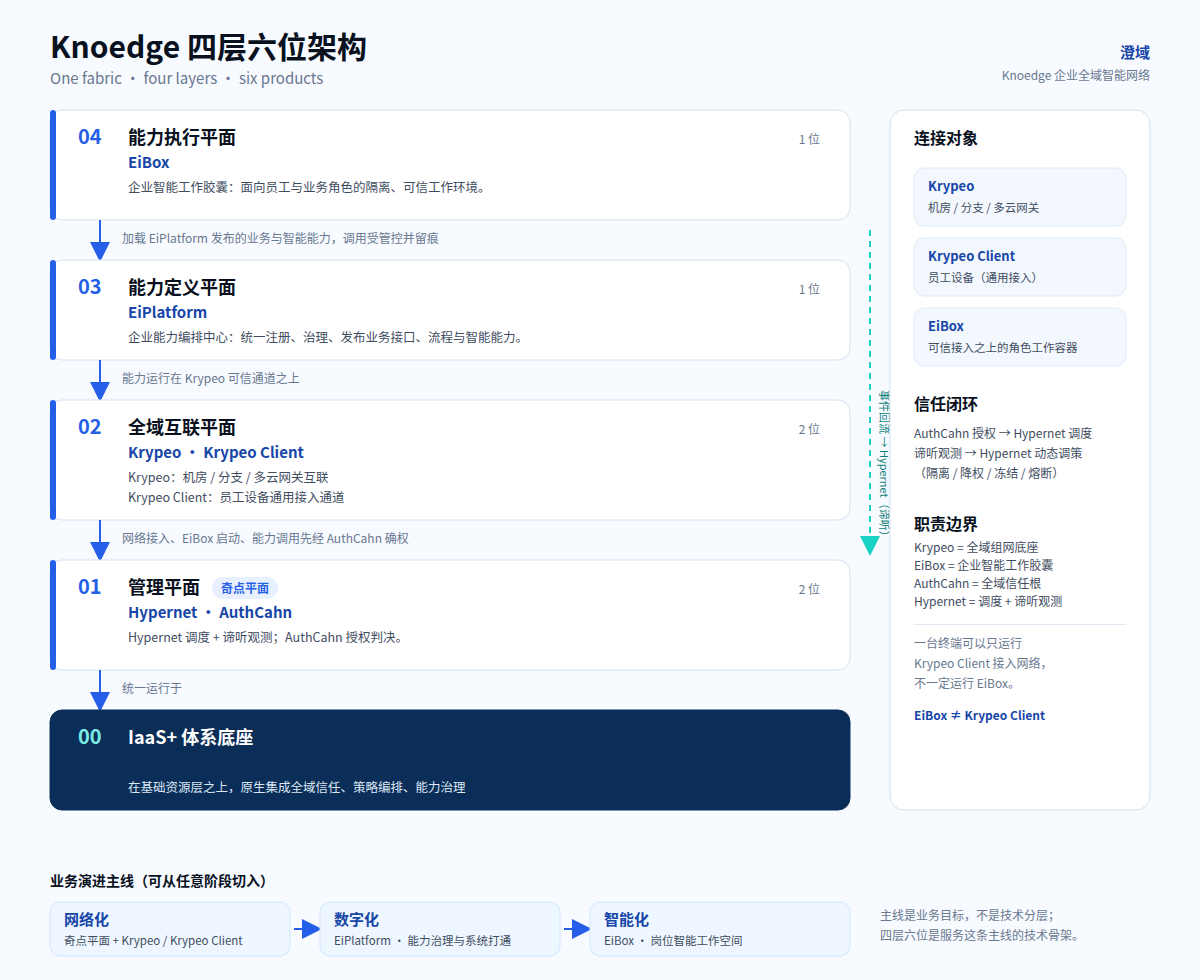
四层六位,一体贯通

以奇点大爆炸为方法论、IaaS+ 为体系底座:奇点平面统一管控,全域互联平面承载站点与终端,EiPlatform 定义能力,EiBox 承载员工与业务协同。

Krypeo 连接机房、分支与多云网关;Krypeo Client 连接员工设备;EiBox 运行在可信接入之上;谛听内置于 Hypernet,采集全链路事件,异常回传 Hypernet 动态处置;AuthCahn 只输出授权判决。

Krypeo机房 / 分支 / 多云网关Krypeo Client员工设备(通用接入)EiBox可信接入之上的角色工作容器谛听Hypernet 内置 · 观测审计与事件回流

六个产品

六位一体,各司其职

奇点平面立秩序,Krypeo 一体化自治可信 Mesh 贯通全域,EiPlatform 定义能力,EiBox 承载员工与业务协同。组件可独立交付、按需组合。

奇点平面 · 调度

Hypernet

全域调度中枢

全局策略编排、流量调度、业务协同与全域治理;内置谛听观测审计,采集全链路事件并驱动动态处置。

  • 全局策略编排
  • 流量调度
  • 全域治理
  • 内置谛听观测

内置 · 谛听 · 全域观测审计引擎

谛听是 Hypernet 内置的全域感知与观测能力,统一采集、存储、检索全网行为事件:站点互联、终端入网、策略下发、EiBox 启动、能力加载、业务与智能能力调用。提供操作溯源、会话回放、异常行为识别、合规检索与风险告警;所有事件与 AuthCahn 身份权限模型关联绑定。

  • 全链路事件采集
  • 操作溯源与会话回放
  • 异常识别与风险告警
  • 日志可外推客户 SIEM

谛听不负责权限裁决;识别到越权或异常行为后,事件回传 Hypernet,由 Hypernet 执行会话隔离、权限冻结、流量熔断等动态处置,形成「AuthCahn 授权 → Hypernet 调度执行 → 谛听观测感知 → Hypernet 动态调策」闭环。

奇点平面 · 信任

AuthCahn

全域信任根

维护统一身份、角色与最小权限策略,对入网、会话、能力调用做权限判定,输出授权基线;授权记录同步汇入谛听观测链路。

  • 统一身份
  • 角色与最小权限
  • 权限判定
  • 授权记录同步谛听
全域互联平面 · 站点与机房

Krypeo

一体化自治可信 Mesh

站点、机房、多云与边缘分支之间的一体化自治可信 Mesh;链路自发现、自愈、流量动态调度,区别于隔离式隧道 VPN。

  • 机房/分支互联
  • 多云互联
  • 边缘机房接入
  • Krypeo Client 终端通道
全域互联平面 · 终端接入

Krypeo Client

通用终端可信接入通道

通用终端可信接入通道:Windows / Linux / macOS,多账户、网络感知、诊断与预置配置,让终端安全接入可信网络。

  • Windows / Linux / macOS
  • 多账户与分组
  • 网络感知与自动连接
  • 连接诊断与预置配置
能力定义 · 控制平面

EiPlatform

企业能力编排中心

企业能力编排中心:作为多系统能力融合的编排载体,统一注册、治理、发布企业内系统接口、自动化流程与智能工作能力,通过权限隔离与版本管控,让能力安全、可控地被授权角色调用。

  • 能力统一注册
  • 流程与智能编排
  • 组织 / 项目隔离
  • 版本与权限管控
能力执行 · 智能工作胶囊

EiBox

企业智能工作胶囊

面向企业员工与业务角色,提供隔离、可控的专属可信工作运行环境。终端通过 Krypeo Client 接入可信网络后,EiBox 在 AuthCahn 权限基线内启动,加载 EiPlatform 发布的业务接口、流程与智能能力;可按需部署在终端或服务器环境。它不是终端接入通道,也不承担站点组网。

  • 隔离工作空间
  • 企业业务与智能助手
  • AuthCahn 权限基线
  • 全程留痕与权限闭环

方法论

奇点大爆炸:随规模增长而增强

节点即插即用、自组网、自拓扑自愈、无损线性扩展;架构演进不中断、业务信息不丢失。

体系底座

IaaS+:四层共同的承载底座

在基础资源之上,原生集成全域信任、策略编排与能力治理,区别于只提供算力与网络资源的 IaaS。

落地路径

演进路径:网络化 → 数字化 → 智能化

三步是推荐路线,不是强制实施顺序;企业可以结合现状,从任意阶段切入。

01

网络化

Krypeo + Krypeo Client 建立全域可信互联与终端准入。

02

数字化

EiPlatform 编排多系统接口、数据与流程,形成可复用能力。

03

智能化

EiPlatform + EiBox 协同,把能力交付到岗位。

阶段是业务目标,不是产品分组;四层六位是技术骨架。

部署方式

部署方式与边界

旁路接入,不动存量网络;先验证价值,再按站点、系统或部门逐步扩展。

旁路接入

Knoedge 以旁路接入为主要部署模式,不强制改动原有路由,不替代现有防火墙与边界安全设备;同时支持混合部署。

利旧存量

不替换现有专线、SD-WAN、身份源与业务系统;Knoedge 在其上叠加统一 Mesh、身份与能力层。

渐进扩展

从一个站点、一套系统或一个部门开始验证,再按同一运营模型扩展。

交付形态:Krypeo 管理面与站点侧支持软件化部署与离线安装;Krypeo Client 覆盖 Windows / Linux / macOS;EiBox 以桌面客户端交付(Linux 首发),也可按需部署在服务器环境。硬件形态、高可用与容灾方案以现场评估为准。

方案定位

与其他方案的关系

Knoedge 不是另一款单点 VPN 或应用网关,而是以可信基座(Hypernet + AuthCahn)为底、沿着网络化、数字化、智能化渐进演进的体系:可信组网、系统打通、岗位智能统一管控,支持按需切入。

能力维度KnoedgeIPsec VPNSD-WANZTNAAI Agent 平台
核心定位企业全域智能网络点对点 / 站点间加密隧道多链路选路与链路优化应用级零信任访问应用层智能编排
覆盖范围站点、分支、云与终端站点或网关之间分支与广域链路应用与用户应用与数据
身份与权限原生统一身份、权限编排与审计以网络凭证与证书为主以链路与策略为主以应用访问策略为主以平台账号与权限为主
终端接入Krypeo Client客户端或网关通常为站点侧轻量客户端或浏览器不涉及
AI 能力承载EiPlatform 定义、EiBox 执行不涉及不涉及不涉及提供 Agent 编排,缺少网络与身份基座
部署方式旁路叠加、渐进落地网关对接链路替换或叠加应用侧代理应用侧部署
演进覆盖网络化 → 数字化 → 智能化,可按需切入多停留在网络化偏数字化,缺少可信网络多停留在应用访问直接跳到智能化,缺少可信底座

以上为定位差异,不是替代关系;Knoedge 可与现有专线、SD-WAN、IAM、ZTNA 与 AI Agent 平台共存。

工程化能力

高可用、灾备与升级

面向生产环境的工程化能力,按组件边界如实说明。

控制面

奇点平面支持集群高可用;Hypernet 支持单节点、多节点、集群化与分级部署;AuthCahn 支持生产级高可用与容灾部署。

网络面

Krypeo Mesh 具备链路自发现、故障自愈;管理面故障不影响已建立的 VPN;状态同步、全量审计、指标与定时备份。

升级与回滚

支持灰度版本升级,业务无感知;Krypeo 版本可验证、失败可重试;EiPlatform installer / upgrader 支持回滚。

边界:Krypeo 管理面高可用、多租户与域间 peering 仍在完善;具体高可用与容灾方案以现场评估为准。

安全与合规

安全与合规能力

从身份、权限、传输、隔离到审计,形成可核对的闭环;认证状态以实际取得为准。

身份与准入

统一身份联邦与可信准入:支持 OIDC / SAML / Kerberos,以及口令、OTP、WebAuthn、X.509 等认证方式。

授权与审批

ReBAC 细粒度授权,敏感权限需审批;支持到期回收、定期复核与超期预警。

传输与隔离

站点与终端通过可信 Mesh 加密接入,基于 PKI / 证书体系;EiBox 按域隔离会话、证书信任与运行环境,平台间传输加密。

审计与留痕

站点入网、终端接入、EiBox 启动与能力调用等全链路行为统一留痕;日志留存与归档策略按合规要求配置,可外推客户 SIEM。

以上为能力说明,不构成合规认证承诺;具体认证状态以实际取得为准。

FAQ

常见问题

关于奇点平面、IaaS+、组件边界与部署方式的快速说明。

奇点大爆炸和奇点平面有什么区别?

奇点大爆炸是方法论,描述节点即插即用、Mesh 自组网自愈与线性扩展;奇点平面是 AuthCahn + Hypernet 组成的管理平面,负责全域秩序、身份、权限与审计。

IaaS+ 是什么?

IaaS+ 是 00 层体系底座:在基础资源之上,原生集成全域信任、策略编排与能力治理,区别于只提供算力与网络资源的 IaaS。

Krypeo 和 Krypeo Client 是什么关系?

两个产品。Krypeo 是管理面,负责站点、地址、策略与运维;Krypeo Client 是终端接入客户端,让终端成为同一张 Mesh 的节点。

EiPlatform 和常见大模型或 Agent 平台有什么区别?

EiPlatform 是企业能力编排中心:统一注册、治理、发布企业内系统接口、自动化流程与智能能力,通过权限隔离与版本管控,让能力安全、可控地被全网可信节点调用。它不训练大模型,也不做通用 Agent 平台。

是否必须替换现有 VPN、SD-WAN 或身份系统?

不需要。Knoedge 采用旁路叠加,保留现有专线、SD-WAN、身份源与业务系统,在其上增加统一 Mesh、身份与能力层。

什么是四层六位?

管理平面(奇点平面)2 位:Hypernet、AuthCahn;全域互联平面 2 位:Krypeo、Krypeo Client;能力定义平面 1 位:EiPlatform;能力执行平面 1 位:EiBox。六个产品挂靠四层,统一受奇点平面管控。

什么是一体化自治可信 Mesh?

站点、机房、多云与边缘分支入网即成为同一张拓扑的一员,链路自发现、自愈、流量动态调度;Krypeo 管理面与 Krypeo Client 分别承载站点与终端,区别于隔离式隧道 VPN。

谛听是什么?是独立组件吗?

谛听是 Hypernet 内置的全域观测审计引擎,不是独立组件。它统一采集站点、终端、EiBox 与能力调用事件,提供溯源、会话回放、异常识别、日志检索与告警;不做权限裁决,异常事件回传 Hypernet 执行隔离、降权或熔断。AuthCahn 负责授权判决。

Knoedge 会替代防火墙或 SIEM 吗?

不会。Knoedge 是叠加式基础设施基座,不替代防火墙、SIEM、日志平台或业务系统;谛听审计日志可外推至客户现有 SIEM 与安全平台。

EiBox 是网络设备还是 AI 助手?和 Krypeo 的边界是什么?

EiBox 是企业智能工作胶囊,不是边缘接入盒子、网络节点或站点网关。Krypeo Client 负责把终端接入可信 Mesh,EiBox 则在已可信的环境中运行,加载 EiPlatform 发布的业务与智能能力;一台终端可以只装 Krypeo Client,而不运行 EiBox。

支持哪些部署形态?EiBox 能部署在服务器上吗?

Krypeo 管理面与站点侧支持软件化与离线安装;Krypeo Client 覆盖 Windows / Linux / macOS;EiBox 以桌面客户端交付,也可部署在服务器环境。

可以只采购部分能力吗?

可以按需拆包:仅可信组网(奇点平面 + Krypeo + Krypeo Client)、组网 + 能力平台(增加 EiPlatform)、完整基座(增加 EiBox)。三类组合可分阶段采购,也可以从智能化阶段切入,在现有可信接入之上叠加 EiPlatform 与 EiBox。

我们已经有内网和系统,只想做岗位智能,怎么切入?

可以直接从智能化阶段切入,依托现有可信接入,部署 EiPlatform 和 EiBox,在权限管控框架下把业务、智能能力交付岗位,不必先替换现有网络。

下一步

从一个场景开始验证

先用一个站点、一套系统或一个部门跑通价值,再按需扩展。